


Цифровые мошенники уже давно используют особенную тактику — пишут от имени друзей, коллег и родственников. Жители Санкт-Петербурга, привыкшие к финансовой грамотности, оказываются беззащитны перед атаками, где главным оружием выступает не технический эксплойт, а украденное доверие. Как распознать обман, когда на экране смартфона вам пишет «брат» или «лучший друг», рассказали эксперты в беседе с АБН24.
Иллюзия взлома: от устройства к цифровой тени
Фундаментальное заблуждение большинства пользователей заключается в уверенности, что для кражи переписки и рассылки мошеннических сообщений преступникам необходимо физически или программно «взломать» сам смартфон. На деле происходит опасная подмена понятий, которой активно пользуются криминальные синдикаты.
«Важно разделять взлом аккаунта и взлом телефона. В большинстве подобных мошеннических схем речь идет именно о получении доступа к аккаунту в мессенджере, а не к самому устройству. Преступникам необязательно взламывать смартфон, чтобы читать переписку и отправлять сообщения от имени его владельца», — пояснил основатель сервиса по выбору провайдеров Dominternet.ru Сергей Скворцов.
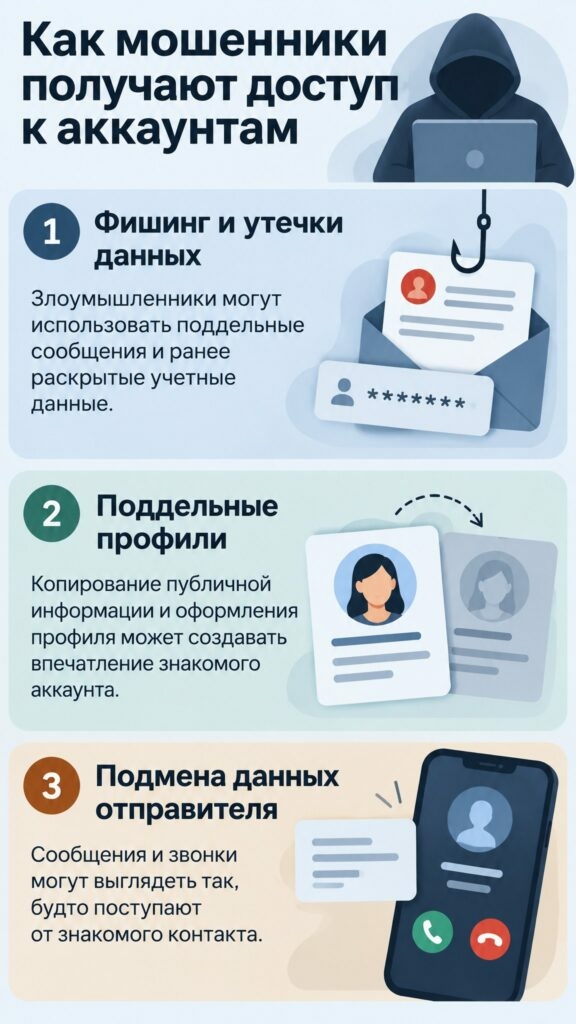
Механика кражи «цифровой тени» к 2026 году стала рутинной. Злоумышленники массово используют фишинг: поддельные страницы авторизации, рассылки от имени государственных порталов или локальных петербургских сервисов доставки и такси. Однако эволюция угроз не стоит на месте. Если раньше жертва должна была добровольно ввести логин и пароль, то теперь на первый план выходит кража активной сессии.
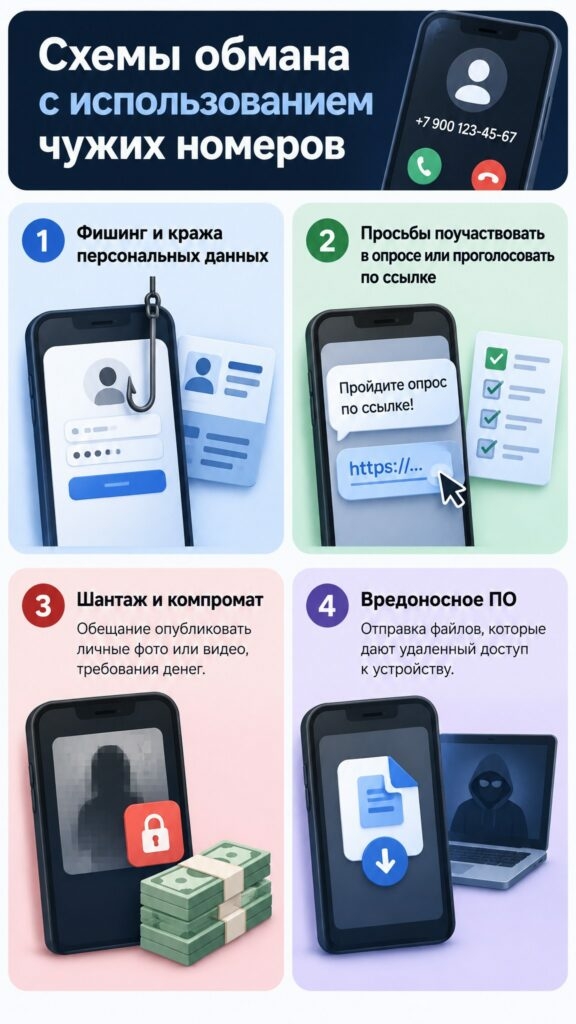
«Человек может скачать с поддельного сайта бесплатную версию платного приложения, в которую встроено вредоносное ПО. После запуска программа незаметно похищает файлы cookie и специальные цифровые ключи — токены, подтверждающие авторизацию. Это позволяет мошенникам получить доступ к чужому аккаунту даже без знания пароля», — отметил Сергей Скворцов.
В условиях высокой мобильности петербуржцев дополнительную угрозу представляют публичные сети Wi-Fi. Злоумышленники активно создают поддельные точки доступа в самых популярных туристических зонах. Подключаясь к сети с названием, идентичным заведению, пользователь рискует авторизоваться на фишинговой странице, даже не подозревая об этом.
Начальник Управления по борьбе с кибермошенничеством Инго Банка Роман Щербинин подтверждает, что техническая сложность атак снижается, а их масштабность растет:
«Чаще всего мошенники не взламывают сам телефон клиента. Получив доступ к аккаунтам социальных сетей через фишинговые ссылки, они видят контакты и от имени клиента пишут сообщения родственникам и друзьям».
Один вскрытый профиль мгновенно превращается в инструмент для десятков точечных атак, ведь сообщение от «мамы» или «начальника» обладает несравненно большим весом, чем сухой текст от неизвестного номера.
Психология доверия: почему мы переводим деньги «брату»
Техническая уязвимость мессенджеров была бы бесполезна для мошенников, если бы не безупречное понимание человеческой психологии. Переход от голосовых звонков к текстовым сообщениям от имени знакомых — это не просто смена канала связи, это переход на новый уровень социальной инженерии, бьющий точно в цель.
«Аферисты пришли к сообщениям от имени знакомого потому, что это психологически намного сильнее обычного сообщения типа «вам пишет сотрудник банка». Здесь используется перенос доверия: мы больше доверяем не тексту, а имени человека вверху экрана. Если «брат» пишет: «Срочно переведи 20 тысяч, потом объясню», мозг сначала реагирует на отношения, а уже потом проверяет факты», — уточнил психолог Родион Чепалов.
Преступные группы используют нейросети для анализа украденных массивов данных. ИИ-системы сканируют историю переписок, выявляя стиль общения, частоту контактов и финансовый статус жертв. Мошенник точно знает, кто является близким другом, а кто — коллегой, и формирует персонализированные сообщения, имитирующие привычную стилистику.
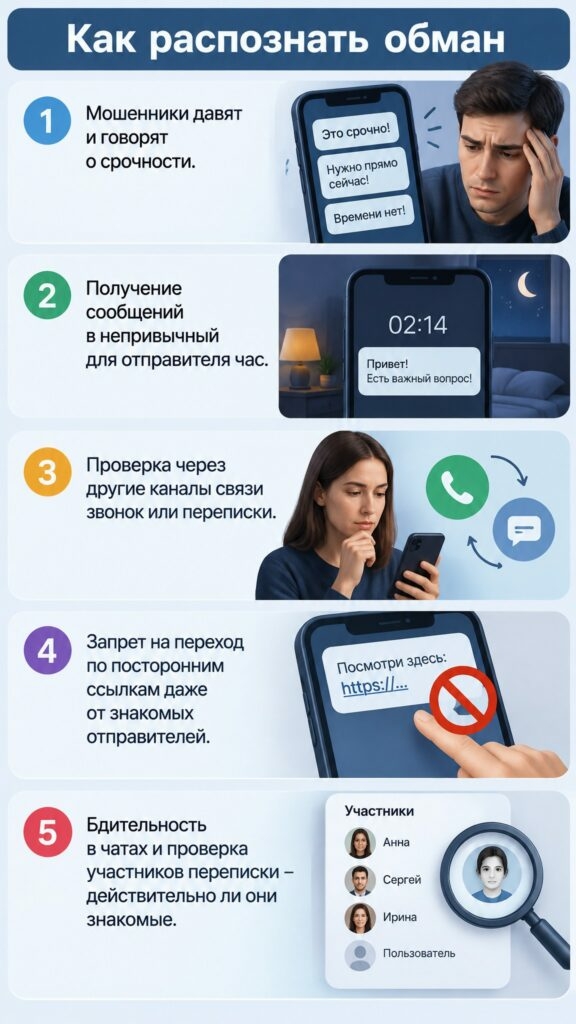
Ключевыми триггерами, отключающими критическое мышление, выступают срочность, страх и изоляция. Фразы «Я на совещании, говорить не могу», «Переведи на чужую карту, потом все объясню» или «Никому не звони» создают искусственный цейтнот.
«Особенно подозрителен сценарий: «Не звони». «Нужно прямо сейчас». Чем сильнее вас лишают времени на проверку, тем полезнее специально замедлиться», — рекомендовал Родион Чепалов.
Он также подчеркнул, что опасность смартфона сегодня заключается в его мультифункциональности: это одновременно кошелек, адресная книга и архив отношений. Украденная переписка используется не только для выманивания денег, но и для последующего шантажа. Именно поэтому базовая проверка фактов должна уступать место выстроенным семейным и корпоративным протоколам безопасности. Эксперт посоветовал заранее договориться с близкими о «кодовом слове» для экстренных финансовых просьб или репетировать алгоритмы действий:
«Полезно даже провести семейное упражнение заранее. Представить: «Мне пишет папа: я попал в аварию, срочно нужны деньги». И буквально отрепетировать ответ. Такая репетиция снижает вероятность, что в реальной ситуации страх выключит критическое мышление».
Эпоха дипфейков и новые правила верификации
Долгое время золотым стандартом верификации считался контрольный звонок по сохраненному в телефонной книге номеру. Однако в реалиях 2026 года этот метод перестал быть безусловной гарантией. Во-первых, жертва может быть объективно занята. Во-вторых, преступники научились обходить эту защиту на техническом уровне.
«Злоумышленники могут обманом подключить переадресацию вызовов на свой номер или незаконно перевыпустить SIM-карту. В обоих случаях они смогут принимать звонки, адресованные жертве», — предупредил Сергей Скворцов.
Практикующий юрист Иван Изосимов добавил, что отсутствие ответа при звонке также не является маркером мошенничества:
«Телефон может быть выключен, человек может быть занят или уже лишиться доступа к устройству. И обратная ситуация возможна: если смартфон и SIM-карта находятся у злоумышленника, одного звонка может быть недостаточно».
Ситуацию усугубляет взрывной рост качества генеративного ИИ. Голосовые и видеосообщения, которые ранее служили неопровержимым доказательством личности, теперь требуют скептического отношения. Технологии дипфейка позволяют в реальном времени клонировать голос и мимику человека на основе коротких аудио- и видеосемплов из открытых социальных сетей.
«Голосовое или даже видеосообщение в эпоху ИИ уже нельзя считать абсолютным доказательством личности. При видеозвонке полезнее не просто посмотреть на лицо собеседника, а попросить его выполнить неожиданное действие и одновременно ответить на личный вопрос», — посоветовал Иван Изосимов.
Роман Щербинин предложил сместить фокус с биометрии на контекст:
«Один из самых действенных способов – задайте личный вопрос. Попросите собеседника ответить на вопрос, ответ на который знает только близкий вам человек, например деталь из прошлого, кличку питомца».
При этом эксперт напоминает о важности проверки номера отправителя: если запрос пришел с незнакомого номера, звонить нужно на тот, который был известен вам ранее.
Психолог Родион Чепалов дал универсальный алгоритм, получивший среди специалистов название «пауза — другой канал — второй человек»:
«При неожиданной просьбе о деньгах не надо переводить ничего хотя бы несколько минут, а стоит связаться другим способом и при возможности проверить информацию еще у одного близкого. Главная психологическая защита от таких схем довольно парадоксальна: не становиться подозрительным ко всем близким, а договориться с ними заранее, как именно вы будете подтверждать экстренные просьбы».
Правовой щит и алгоритм действий
Осознавая масштаб угрозы, государство и финансовый регулятор предприняли беспрецедентные шаги. В 2026 году в России вступили в силу поправки в законодательство, обязывающие телеком-операторов и банки внедрять системы обязательной маркировки AI-генерируемого контента и блокировать подозрительные P2P-переводы в режиме реального времени. Центральный Банк РФ расширил функционал экосистемы «Антифрод», которая теперь анализирует не только паттерны поведения в банковских приложениях, но и контекст исходящих сообщений в интегрированных мессенджерах, выявляя фишинговые ссылки и типичные скрипты социальной инженерии.
Кроме того, ужесточилась ответственность за посредничество в обналичивании похищенных средств. Если ранее «дроповодчики» рисковали максимум административными штрафами, то новые нормы Уголовного кодекса РФ предусматривают реальные сроки лишения свободы за содействие в кибермошенничестве, что серьезно ударило по логистике вывода средств преступными группами, в том числе действующими на территории Ленинградской области и Санкт-Петербурга.
Тем не менее, превентивные меры не отменяют необходимости знать свои права и алгоритмы действий в случае, если бдительность была потеряна.
«Главное правило простое: необычная просьба о срочном переводе денег требует проверки по независимому каналу. Если перевод уже совершен, нужно как можно быстрее связаться с банком, сохранить переписку, номера счетов и иные данные и обратиться в полицию», — заметил Иван Изосимов.
Эпоха, когда россияне безоговорочно верили тексту на экране смартфона, осталась в прошлом. Взломанный друг — это не просто техническая уязвимость, это зеркало, отражающее нашу неготовность к гибридным угрозам. Защита от них требует не паранойи, а выстроенной культуры цифровой безопасности, где проверка фактов становится не актом недоверия, а проявлением заботы о тех, кто нам дорог.
