


Мошенничество пережило радикальные изменения. Если еще несколько лет назад доминировали сценарии с «сотрудниками службы безопасности банков» и «представителями госорганов», то сегодня злоумышленники массово мигрировали в зону бытового комфорта граждан. Эпидемия онлайн-шопинга, развитие сетей дарксторов и привычка получать посылки, продукты и готовую еду несколько раз в неделю создали идеальную среду для новой волны социальной инженерии. Редакция АБН24 детально разобралась в том, как противостоять волне курьеров-аферистов.
Схема с поддельными доставками перестала быть экзотикой и трансформировалась в один из самых массовых и эффективных инструментов хищения средств и цифровых активов.
Анатомия бытовой уязвимости: почему мозг отключает критическое мышление
Фундаментальная проблема современных моделей обмана заключается в том, что они бьют не по незнанию правил цифровой гигиены, а по повседневной жизни. Мошенники больше не пытаются напугать жертву блокировкой счета или участием в преступной схеме, они просто встраиваются в привычный бытовой сценарий.
«Схема с «курьером» работает не потому, что люди не знают базовых правил безопасности, а потому, что мошенники встраиваются в привычный бытовой сценарий. Человек действительно ждет доставку, получает уведомления и привык подтверждать действия кодами. Если звонящий при этом знает имя, адрес или детали заказа, доверие возникает почти автоматически», — констатировала эксперт по кибербезопасности и безопасному внедрению искусственного интеллекта Наталья Абрамова.
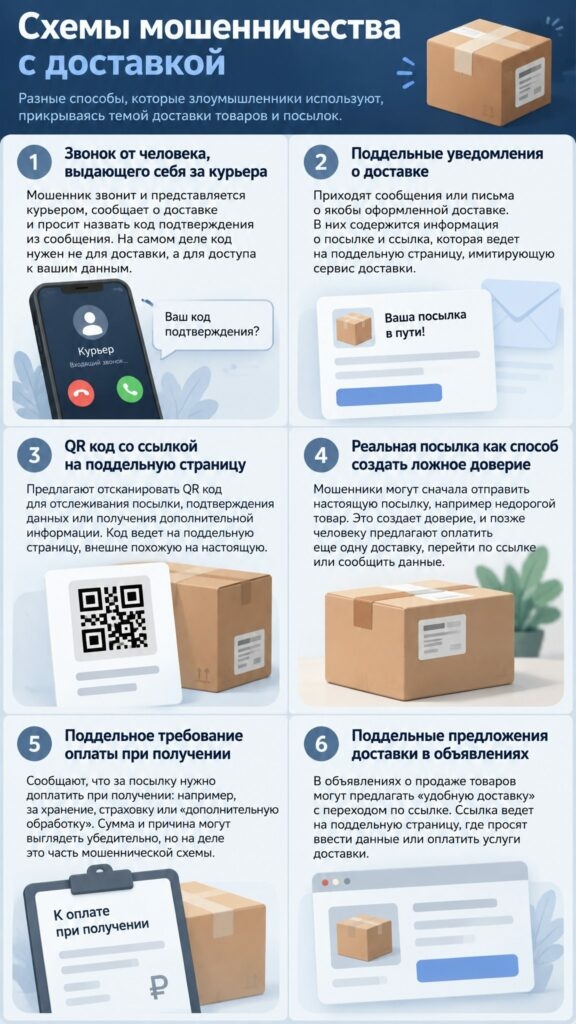
Психологический механизм этой уязвимости кроется в особенностях человеческого восприятия. Мозг категоризирует входящую информацию, опираясь на прошлый опыт, и именно этим мастерски пользуются аферисты. Звонок из банка или от «следователя» мгновенно активирует внутренние барьеры и подозрительность, сформированные годами социальной рекламы. Однако фраза «курьер уже подъехал, назовите код для подтверждения получения» воспринимается совершенно иначе.
«Психологически доставка для афериста почти идеальная маска. Срабатывает эффект чего-то очень знакомого: что человек сотни раз получал настоящие доставки и привык, что там действительно бывают номера заказов, подтверждения, уведомления. Мозг как бы помещает происходящее в папку «доставка», а не в папку «финансовая безопасность»», — объяснил психолог Родион Чепалов.
Главная ошибка жертв кроется в подмене понятий. Злоумышленник никогда не спрашивает «банковский код» или «пароль от интернета». Он просит «продиктовать цифры для подтверждения, что вы дома» или «назвать номер заказа». В этот момент психологическая защита отключается. Психолог приводит показательный пример: пожилому человеку, который гордо заявляет, что не диктует коды мошенникам, аферист спокойно отвечает: «Совершенно верно, это и не банковский код, а просто номер доставки». И жертва, чувствуя, что ее осторожность подтвердили, беспрепятственно передает цифровой ключ от своего аккаунта или банковского приложения.
Совсем не новый феномен: статистика и эволюция атак
География распространения «курьерских» схем напрямую связана с уровнем проникновения e-commerce и плотностью логистической инфраструктуры. Санкт-Петербург, обладающий одним из самых развитых рынков доставок в стране, стал площадкой для обкатки этих сценариев. Высокая концентрация пунктов выдачи заказов, дарксторов и сервисов экспресс-доставки делает легенду о «курьере, который уже у подъезда» предельно достоверной для петербуржцев.
Согласно аналитическим данным сервиса «МТС Защитник», летом 2026 года 12% всех мошеннических звонков по России совершались от имени служб доставки и маркетплейсов. Однако в Санкт-Петербурге и Ленинградской области доля таких звонков достигла 16%, что сделало эту легенду самой распространенной среди локальных аферистов.
Регуляторные органы фиксируют качественное изменение самих атак. Сценарий с «курьером» сегодня редко является финальной точкой, это часто первый этап многоходовой комбинации. Получив код для входа в аккаунт маркетплейса или восстановления доступа к мобильному банку, злоумышленники не спешат выводить средства. Они используют полученный доступ для сбора дополнительной информации, а затем переводят жертву на следующий уровень: сообщают о «взломе», «оформленном на ее имя кредите» или «угрозе перевода накоплений на счет мошенников».
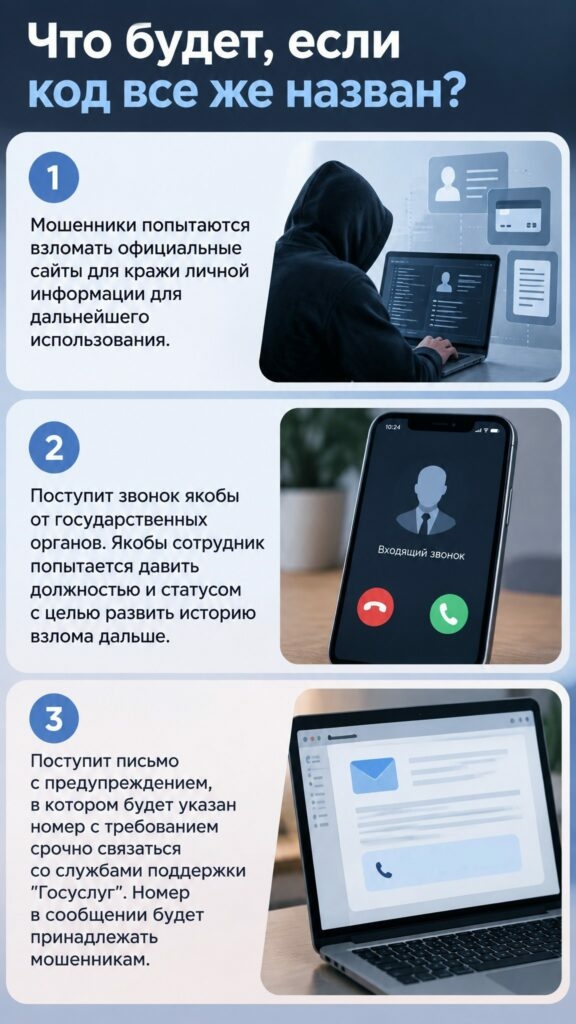
Борьба с этим явлением в 2026 году требует не только ужесточения наказаний за утечки персональных данных, из-за которых мошенники знают адреса и имена жертв, но и внедрения превентивных технологий. Вступившие в полную силу нормы законодательства, обязывающие банки использовать системы поведенческой биометрии и искусственный интеллект для анализа подозрительных операций, пока слабо работают на этапе социальной инженерии. ИИ может заблокировать перевод на счет «дропа», но он не может запретить клиенту самому авторизовать вход в приложение, думая, что подтверждает получение посылки с продуктами.
Архитектура защиты: от SMS до поведенческих паттернов
Понимая, что одними призывами «быть бдительнее» проблему не решить, эксперты и регуляторы начинают формировать многоуровневую систему защиты. Она должна охватывать как технологические изменения на стороне бизнеса, так и коррекцию поведенческих паттернов со стороны граждан.
На уровне сервисов доставки и маркетплейсов назрела необходимость жесткого разделения процессов. Курьерская логистика и финансовая авторизация не должны пересекаться в головах пользователей. Службы доставки должны минимизировать объем данных, доступных курьерам, повсеместно внедрять подменные номера и отказаться от практики голосового подтверждения заказов.
«Сервисы доставки и маркетплейсы должны четко разделять код получения заказа и любые коды авторизации. Курьер может видеть собственный номер заказа или QR-код, но он не должен просить клиента вслух диктовать универсальный одноразовый пароль. Чем меньше похожи процессы доставки и банковской авторизации, тем труднее мошеннику смешать их в голове жертвы», — заверил Родион Чепалов.
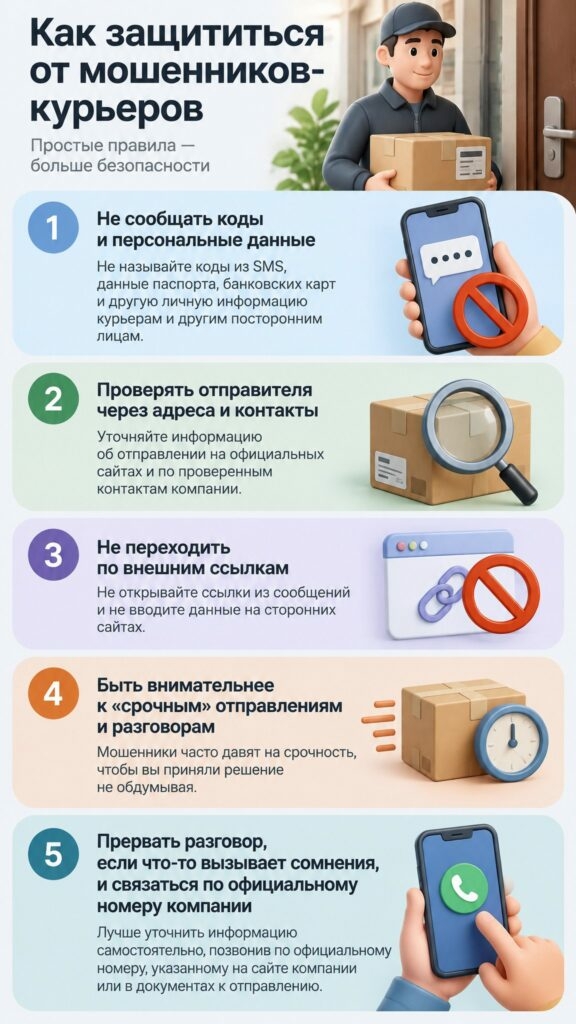
Банковский сектор также должен адаптировать коммуникацию. Абстрактные SMS с набором цифр уходят в прошлое. Сообщения должны быть контекстными и содержать прямые предупреждения. Текст «Код для входа в интернет-банк. Курьеру он не нужен. Если вы сейчас не входите — никому его не сообщайте» работает на порядок эффективнее, чем стандартная отписка.
Со стороны пользователя главным оружием становится искусственная пауза. Мошеннику нужна скорость и эффект срочности. Защите от аферистов, напротив, нужна пауза.
«Можно представить семейное упражнение. Заранее отрепетировать одну фразу: «Я ничего не называю по входящему звонку. Сейчас сам свяжусь с сервисом через приложение». В реальной стрессовой ситуации готовый сценарий часто надежнее, чем десять лекций о мошенничестве. И еще один признак: если «курьер» возражает против проверки через официальное приложение или начинает торопить, это уже само по себе повод завершить разговор», — рекомендовал психолог.
Наталья Абрамова обратила внимание на новый подход к цифровой безопасности:
«Правило должно быть предельно простым: если во время входящего звонка вас просят назвать код из SMS или push-уведомления — разговор нужно прекратить и самостоятельно проверить заказ в официальном приложении. Мошенничество сегодня все чаще начинается не со взлома технологии, а со взлома доверия. «Курьер» в этой схеме — всего лишь удобная социальная маска».
Эпоха наивного доверия к цифровым кодам должна завершиться. В мире, где любая посылка может стать троянским конем для хищения сбережений, критическое мышление и привычка брать паузу становятся главными инструментами финансовой безопасности.
